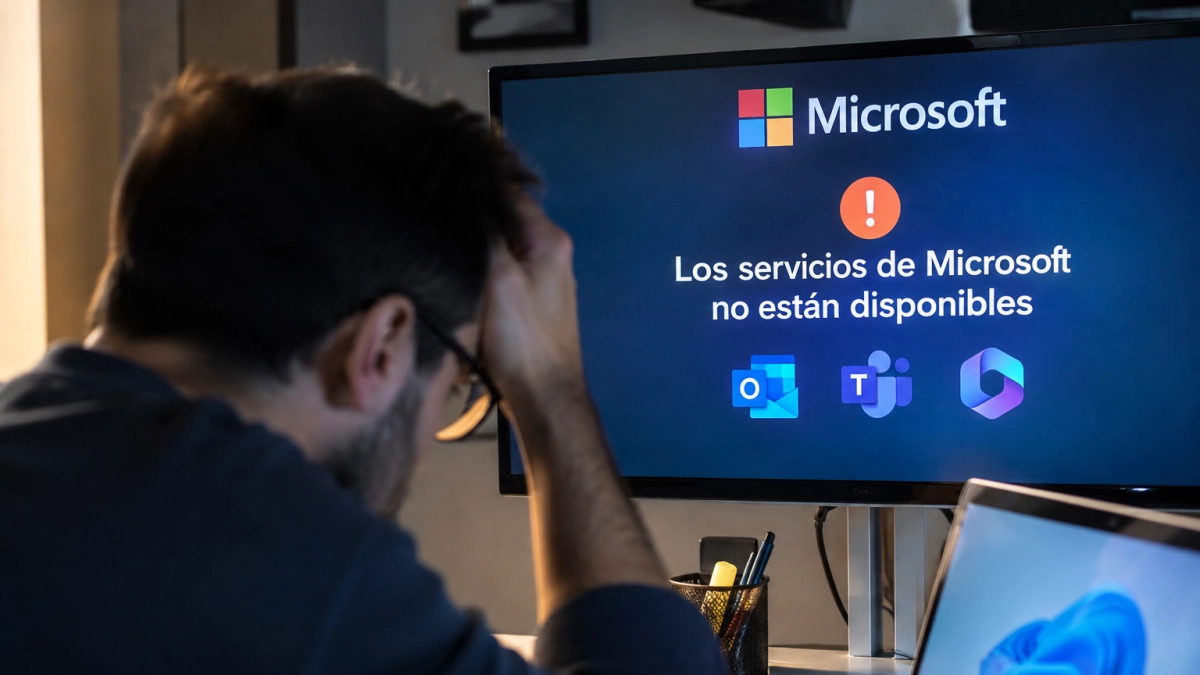
La interrupción global que afecta a Microsoft 365, Outlook y Teams este viernes 13 de noviembre ha dejado a millones de usuarios sin acceso a sus herramientas de productividad. Aunque la compañía descartó que el origen sea un ciberataque, los especialistas en seguridad advierten que la incertidumbre generada por la falla puede convertirse en un terreno fértil para fraudes. Según reporta la agencia EFE, los delincuentes informáticos aprovechan este tipo de incidentes para distribuir mensajes falsos, enlaces de recuperación apócrifos y solicitudes de pago que prometen restablecer el servicio.
Errores críticos que deben evitarse durante la contingencia
El primer error señalado por los expertos consiste en cambiar contraseñas o reinstalar aplicaciones como Outlook para intentar resolver la falla. Estas acciones no corrigen un problema que reside en la infraestructura de Microsoft y, en cambio, pueden generar complicaciones adicionales para el usuario. De igual modo, desactivar la verificación en dos pasos o cualquier control de seguridad representa un riesgo innecesario, pues estos mecanismos protegen las cuentas precisamente en momentos de vulnerabilidad.
Otra práctica peligrosa es abrir enlaces que prometan recuperar el acceso a los servicios afectados. Eusebio Nieva, director técnico de Check Point Software para España y Portugal, recomendó advertir a los trabajadores para que no intenten iniciar sesión mediante enlaces de recuperación recibidos durante la incidencia. Como resultado, la recomendación es verificar cualquier solicitud relacionada con cambios de contraseña o pagos a través de un segundo canal oficial.
Protección de datos y comunicación corporativa
Los especialistas también insistieron en no entregar datos personales ni permitir acceso remoto al computador. Ningún servicio de soporte legítimo solicitará credenciales o control remoto de los equipos para resolver una interrupción generalizada. Además, cuando las herramientas corporativas fallan, algunos empleados recurren a aplicaciones personales sin autorización; frente a esto, Nieva aconsejó habilitar una vía de comunicación de respaldo definida por la organización para mantener la coordinación sin exponer información sensible.
Revisión posterior: la fase que muchos olvidan
Las recomendaciones no terminan cuando los servicios vuelven a funcionar. Los expertos consideran necesario revisar los inicios de sesión y los cambios de administración registrados durante el periodo de interrupción para identificar posibles actividades no autorizadas. Este paso de auditoría resulta clave porque, como han demostrado incidentes similares en el pasado, las ventanas de caída técnica suelen ser explotadas para acceder a cuentas sin levantar sospechas inmediatas.
Mientras Microsoft trabaja para restablecer sus plataformas, la evidencia recopilada por los especialistas sugiere que la prudencia y la verificación constante son las mejores herramientas disponibles. La lógica es simple: una falla técnica tiene solución, pero un fraude exitoso puede comprometer datos de forma permanente.
🤖 Este artículo fue creado con ayuda de inteligencia artificial y revisado por un periodista.