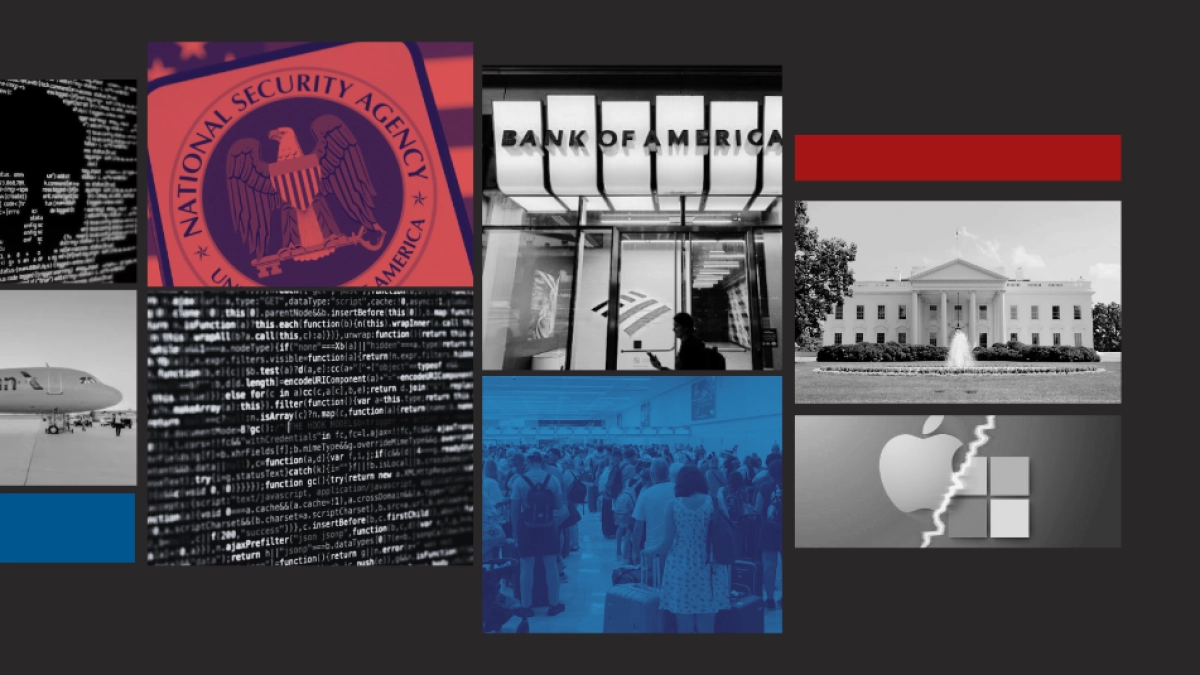
Una seguidilla de interrupciones informáticas afectó en menos de una semana a servicios clave en Estados Unidos, desde el correo de Microsoft hasta el sistema aéreo nacional, pasando por plataformas bancarias como JPMorgan Chase y la red de comunicaciones clasificadas de la Agencia de Seguridad Nacional (NSA). Según reporta el corresponsal Sergio Gómez Maseri para El Tiempo, la proximidad de estos episodios alimentó teorías sobre un posible “apocalipsis informático” y disparó las sospechas de un ciberataque coordinado desde el exterior.
Sin evidencia de un sabotaje coordinado
Los expertos que han revisado la información disponible descartan, por ahora, una campaña de sabotaje. Chris Krebs, quien dirigió la agencia federal de ciberseguridad durante el primer mandato de Donald Trump, señaló que “no hay evidencia alguna de que estemos ante un incidente de ciberseguridad, ni de que haya una actualización o un parche común detrás de las fallas”. Los datos apuntan, en cambio, a incidentes aislados con causas técnicas distintas en cada caso.
Las explicaciones preliminares refuerzan esa lectura: en Microsoft, un defecto de software latente se manifestó cuando parte del tráfico migró a una red con menos servidores; en la aviación, un torrente de solicitudes de conexión habría desestabilizado equipos antiguos de la FAA tras la instalación de un enrutador en una instalación de Arkansas; y la NSA atribuyó la caída de su red clasificada a un mantenimiento de rutina. Como resultado, la coincidencia temporal parece responder más a una acumulación de fallos independientes que a una acción hostil organizada.
La dimensión política y la confusión oficial
Sin embargo, la gestión comunicacional del gobierno incrementó la incertidumbre. El secretario de Seguridad Nacional, Markwayne Mullin, afirmó que los episodios eran independientes, pero en la misma declaración mencionó la sospecha de un experto no identificado sobre la inteligencia artificial. El secretario de Estado, Marco Rubio, habló de “cero evidencias” de un actor hostil, mientras Trump minimizó el asunto con un “así es la vida”.
El punto de mayor tensión llegó con la destitución de Sean Cairncross, director nacional de Ciberseguridad, en medio de las explicaciones oficiales. En el Congreso, el senador republicano Rick Scott expresó públicamente que los estadounidenses sienten que “no les están contando toda la historia”, y los demócratas del Comité de Comercio, liderados por María Cantwell, exigen respuestas sobre las pruebas y los respaldos de los sistemas afectados.
El problema de fondo: interdependencia de sistemas críticos
Más allá de las causas puntuales, el episodio expone una vulnerabilidad estructural. Anjana Rajan, exfuncionaria de ciberseguridad de la administración Biden, plantea que la pregunta central no es quién tuvo la culpa, sino si se comprende cómo funcionan los sistemas en condiciones normales, anormales u hostiles. Cuanto más interconectadas están las infraestructuras, más difícil resulta anticipar el efecto dominó cuando falla una de sus partes.
La reacción ciudadana refleja esa inquietud: residentes como Jenny Jackson, de Virginia, optaron por retirar efectivo y abastecerse de agua y pilas, aun sin creer en teorías conspirativas. Como advierte la profesora Whitney Phillips, cuando las explicaciones tardan y llegan a retazos, la gente llena los vacíos. El desafío para las autoridades será reconstruir la confianza técnica sin minimizar la seriedad de las alarmas que se encendieron.
🤖 Este artículo fue creado con ayuda de inteligencia artificial y revisado por un periodista.